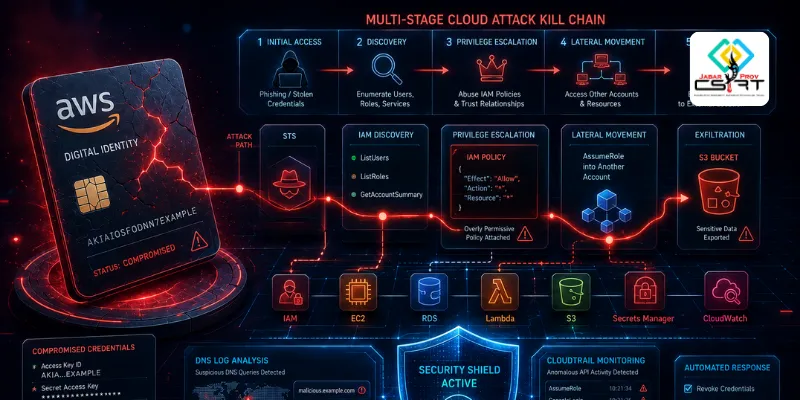
AWS mengungkap bagaimana kredensial cloud yang dicuri, seperti access key atau session yang masih valid, dapat dimanfaatkan penyerang untuk melakukan serangkaian aktivitas mulai dari akses awal, pengumpulan informasi, eskalasi hak akses, pergerakan lateral, hingga eksfiltrasi data.
Kredensial yang valid dapat membuat aktivitas pihak yang tidak bertanggung jawab terlihat seperti aktivitas pengguna yang sah. Oleh karena itu, pendeteksian tidak cukup hanya berdasarkan satu aktivitas mencurigakan, tetapi perlu dilakukan dengan menghubungkan berbagai sinyal keamanan dari layanan AWS dalam satu rangkaian waktu.
Tahapan Serangan
AWS memetakan serangan berbasis kredensial cloud ke dalam lima tahapan:
- Initial Access
Pihak yang tidak bertanggung jawab menggunakan access key atau session yang telah dicuri untuk mengakses lingkungan AWS. Aktivitas seperti GetCallerIdentity, GetSessionToken, atau AssumeRole dari alamat IP yang tidak biasa dapat menjadi indikasi awal.
- Discovery
Setelah memperoleh akses, pihak yang tidak bertanggung jawab dapat melakukan berbagai permintaan List, Describe, dan Get untuk mengetahui resource yang tersedia. Percobaan berulang yang menghasilkan AccessDenied juga dapat menjadi indikator bahwa pihak yang tidak bertanggung jawab sedang menguji batas hak akses akun.
- Privilege Escalation
Pihak yang tidak bertanggung jawab dapat mencari role atau policy yang memungkinkan peningkatan hak akses. Aktivitas seperti PutRolePolicy, CreateAccessKey, dan AttachUserPolicy perlu diperhatikan apabila dilakukan di luar aktivitas administratif yang telah direncanakan.
- Lateral Movement
Pihak yang tidak bertanggung jawab dapat menggunakan role yang telah diperoleh untuk berpindah ke layanan atau resource AWS lainnya. Perubahan pola penggunaan role, khususnya oleh identitas yang biasanya tidak melakukan aktivitas tersebut, perlu mendapatkan perhatian.
- Exfiltration
Setelah memperoleh akses ke data sensitif, pihak yang tidak bertanggung jawab dapat melakukan pembacaan dalam jumlah besar, misalnya melalui GetObject pada Amazon S3, kemudian mengirimkan data ke infrastruktur eksternal.
Hubungan dengan Sinyal Keamanan
AWS merekomendasikan pengelola untuk menghubungkan berbagai sumber log agar rangkaian serangan dapat terlihat secara menyeluruh.
Sumber log yang perlu diperhatikan meliputi:
- AWS CloudTrail untuk mencatat aktivitas API.
- VPC Flow Logs untuk memantau koneksi jaringan.
- Route 53 Resolver Query Logging untuk melihat permintaan DNS.
- Amazon GuardDuty untuk mendeteksi aktivitas dan pola ancaman.
- CloudTrail Data Events untuk memantau aktivitas objek seperti GetObject pada Amazon S3.
>Korelasi antarlog menjadi penting karena satu aktivitas mungkin terlihat normal jika dianalisis secara terpisah. Namun, kombinasi akses dari lokasi baru, aktivitas discovery, perubahan policy, pembacaan data dalam jumlah besar, dan koneksi keluar ke domain baru dapat menunjukkan adanya serangan.
Rekomendasi Deteksi dan Mitigasi
- Aktifkan Monitoring AWS
Pastikan CloudTrail, GuardDuty, VPC Flow Logs, dan Route 53 Resolver Query Logging telah diaktifkan dan dikonfigurasi sesuai kebutuhan lingkungan.
- Audit Kredensial dan Role
Dokumentasikan pemilik access key, role, serta tujuan penggunaannya. Tinjau secara berkala kredensial yang tidak lagi diperlukan dan segera nonaktifkan kredensial yang terindikasi terekspos.
- Terapkan Least Privilege
Batasi permission IAM sesuai kebutuhan pekerjaan. Hindari pemberian akses berlebihan yang dapat memungkinkan satu kredensial mengendalikan banyak resource.
- Pantau Aktivitas yang Tidak Biasa
Perhatikan penggunaan kredensial dari alamat IP, lokasi, atau waktu yang tidak biasa, terutama jika diikuti aktivitas AssumeRole, perubahan policy, pembuatan access key baru, atau akses terhadap data sensitif.
- Aktifkan CloudTrail Data Events
Untuk Amazon S3, aktifkan pencatatan Data Events agar aktivitas seperti GetObject dapat dianalisis. Management Events saja tidak mencatat aktivitas pembacaan objek tersebut.
- Hubungkan Log Berdasarkan Waktu
Hubungkan aktivitas identitas, API, jaringan, dan DNS dalam rentang waktu yang sama. AWS mencatat bahwa keterlambatan pengiriman CloudTrail dapat terjadi, sehingga penggunaan rentang waktu yang sesuai diperlukan untuk memperoleh gambaran serangan secara utuh.
- Siapkan Respons Insiden
Apabila kredensial terindikasi telah dicuri, segera lakukan containment dengan mencabut atau menonaktifkan access key dan session yang terdampak, mempertahankan log untuk investigasi, serta memeriksa perubahan IAM dan akses terhadap data sensitif.
Kesimpulan
Kredensial AWS yang dicuri tidak selalu langsung menghasilkan aktivitas yang terlihat sebagai serangan. Dengan menggunakan kredensial yang valid, pihak yang tidak bertanggung jawab dapat menjalankan berbagai aktivitas yang secara individual tampak seperti operasi normal..
Sumber:
- AWS Security Blog — Detecting Multi-Stage Attacks on AWS: A Guide to Cross-Service Signal Correlation
https://aws.amazon.com/blogs/security/detecting-multi-stage-attacks-on-aws-a-guide-to-cross-service-signal-correlation/ - Cyber Security News — AWS Shows How Hackers Can Turn Stolen Cloud Credentials Into Full-Scale Attacks
>https://cybersecuritynews.com/
Penulis: Admin JabarProv CSIRT